Реклама

Показаны сообщения с ярлыком wI-fi. Показать все сообщения

апреля 03, 2012

Android. Обзор боевых приложений

программ для захвата Wi-Fi сетей с Android устройств от Александра Навалихина, исследовательский центр Positive Research
Наряду со статьей "iPhone: атака из кармана", родилась почти аналогичная статья про Android.
Мы уже знаем, на что способен iPhone. Уступает ли ему Android?
Было рассмотрено около 25 боевых приложений. Хочу предоставить вам результат маленького исследования. Многие приложения даже не запустились, некоторые подвесили намертво телефон, но некоторые даже работали! Весь софт тестировался на телефоне LG Optimus, с версией Android 2.3.
Итак, краткий обзор боевого софта на Android:

1. Shark - Тот самый wireshark. Да, он тоже есть под Android. Работает безупречно. На девайсе завелся без проблем. Пишет логи в *.pcap формате. Складывает на sdcard. Файл легко разбирается как на windows машине, так и на самом телефоне, с помощью Sharck Read. (Хорошее приложение. Особенно, если телефон работает в качестве Wi-Fi точки-доступа.)
Описание: http://1.bp.blogspot.com/-hB9BwHLhlCU/T3ACoqbYGSI/AAAAAAAAAPw/qLOKxZNjvtI/s320/1.png
2. DroidSheep/Facesniff - Перехват веб-сессий. Довольно простенькие, но нашумевшие приложения. Цепляемся к открытой точке, запускаем и ждем... Кстати, иногда можно подвесить саму точку.
3. WiFiKill - Приложение из серии must have. Сканирует всю подсеть, в которой вы находитесь. Выводит список устройств. Выбираем непонравившееся, нажимаем на галочку и ждем пару секунд. Устройство остается без интернета.
Описание: http://3.bp.blogspot.com/-AV231US8FmA/T3ADU5EFG1I/AAAAAAAAAP4/TjbPDObVXEg/s320/1.png
4. Set MAC address - Меняет свой MAC. Хорошо работает в связке с п.3.
5. Net Swiss Tool Free / Fing - Сканирует беспроводные сети, выводит список подключенных устройств. Может просканировать каждое устройство отдельно, выдать список открытых портов. Суда же входит ping, trace, wake on lan, arp, udp-flood.
Описание: http://2.bp.blogspot.com/-Sk31WFpO4eY/T3AD5cE98YI/AAAAAAAAAQA/mqnQgFrz_gY/s320/1.png
6. Wi-Fi Analytics - Красивое приложение. Выводит все доступные точки доступа, SSID, mac, шифрование, мощность сигнала.
Описание: http://2.bp.blogspot.com/-deFRZ8IKCbQ/T3AEF4syk-I/AAAAAAAAAQI/ZJLVMEgGDBI/s320/1.png
7. Hosts Editor - Позволяет редактировать /etc/hosts. Полезное приложение, особенно, когда телефон выступает как Wi-Fi точка.
Описание: http://3.bp.blogspot.com/-48xXN6QKR_k/T3AEzUQKGDI/AAAAAAAAAQQ/gWSANIw20C4/s320/1.png
8. PAW Server - web-сервер. Хорошо работает вкупе с пунктом 7.
9. RouterAttack / Route Brute Force ADS 2 - Настоящий BruteForce на Android! Каждое из приложений пытается пробутфорсить Basic Access Authentication. Сам софт немного сыроват. Но мою точку, с паролем 12345 - пробрутил довольно легко и быстро. Для нормальной работы – не забудьте скачать хороший словарик.
10. Router KeyGen - подбирает предустановленные WPA/WEP ключи доступа для вашего Android смартфона, от роутеров, находящихся неподалеку. Хорошо работает с стандартными Thomson, DLink, Pirelli Discus, Eircom, Verizon FiOS.
11. Android Network Toolkit — Anti — Универсальное приложение. Сканер сети, сниффер, MITM, Remote Exploits! Расширяемый функционал за счет плагинов. Чем больший функционал — тем больше денег она стоит.

Большинство из приложений требует наличие прав root'a.
Данная статья написана в ознакомительных целях!
iPhone: атака Wi-Fi из кармана

Обзор программ для захвата безпроводных сетей с iOS устройств от Александра Навалихина, исследовательский центр Positive Research
Традиционным устройством для проведения атаки на сети Wi-Fi, пожалуй, является ноутбук. Это обусловлено многими факторами: возможностью использования «специфичных» модулей Wi-Fi, наличием необходимого ПО и достаточной вычислительной мощностью. Поэтому «классическим» образом злоумышленника является человек в машине с ноутбуком и торчащей из окна антенной. Но развитие мобильных платформ не стоит на месте, и многие операции давно уже можно выполнять «из кармана».

Многие из нас пользуются «яблочными» устройствами на операционной системе iOS. И ни для кого не является секретом, что iOS является по-сути представителем *nix-семейства со всеми вытекающими из этого плюсами, в числе которых и возможность использовать многие классические pentest-приложения. Сегодня нам хотелось бы рассказать об инструментах для проведения простейшей классической атаки Man in the Middle на клиентов сети Wi-Fi с использованием метода arp poisoning.
К сожалению, данные манипуляции возможны только на устройствах, на которых произведен jailbreak. В данной статье jailbreak используется для доступа к сторонним библиотекам и ресурсам, распространяемым только через альтернативные репозитории.
Для установки приложений будем использовать Cydia. Не будем привязываться к какой-то конкретной iOS, но данные решения успешно работают на версиях 4.* и 5.*. Прежде всего, нам потребуется установить библиотеку для захвата пакетов: libpcap. Она находится в базовом репозитории, и ее установка не должна вызвать проблем. Эта библиотека позволит нам использовать несколько популярных продуктов для перехвата трафика.
Хотелось бы напомнить, что для работы с большинством программ потребуются такая «must have» вещь, как доступ к консоли устройства. Она может быть реализована с помощью OpenSSH из Cydia и стороннего клиента, например, iSSH из AppStore, или с помощью локального приложения Terminal, устанавливаемого из той же Cydia. Так же обращаем ваше внимание на то, что приложения потребуют предварительной установки библиотек для работы с Berkeley DB из стандартного репозитория.
Вторым обязательным шагом будет установка репозитория TheWorm, в котором находятся необходимые нам утилиты. Дополнительную информацию о процессе установки новых репозиториев можно подсмотреть здесь.
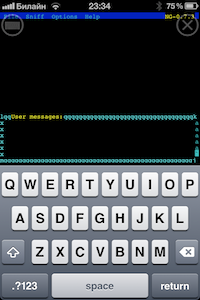
Наиболее интересным из всех представленных на iOS средств для перехвата трафика, на наш взгляд, является утилита Ettercap, которая удобна и позволяет производить все операции непосредственно из нее. Она настолько популярна, что найти миллионы примеров к ней не составляет труда. Для наглядности даже имеется демонстрационное видео. При применении ее в паре с локальным Terminal вы будете вынуждены использовать только текстовый интерфейс. В случае же использования iSSH на iOS устройстве, возможно полноценное использование консольной графики, которая вызывается с помощью команды ettercap -C. Разнообразие доступных через нее функций позволяет провести полноценную атаку и проанализировать трафик «не сходя с места». Единственный минус - это трудоемкость работы в консоли с мобильного устройства, но он с лихвой компенсируется многообразием возможностей.
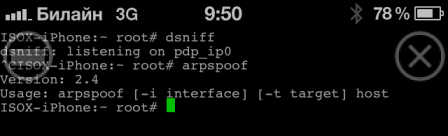
Хотя, быть может, вам хочется полностью контролировать процесс спуфинга и перехвата? Тогда вам подойдет набор утилит, входящий в пакет dsniff. В его состав входят необходимые для проведения arp-poisoning атаки arpspoof и dsniff. Если вы не знакомы с этими инструментами, то стоит сначала почитать мануалы по использованию.
Описание: http://habrastorage.org/storage2/6ea/2ec/499/6ea2ec4992ef146db5f3418c03208a17.pngПо мнению SecurityLab.ru, такой комплект наиболее удобен для сбора pcap- информации на ваш мобильный телефон с последующим анализом ее на ПК при помощи утилит вроде NetworkMiner или Wireshark. Для переноса информации вы можете воспользоваться WinSCP, Fugu или любым удобным для вас инструментом. В целом же, данный набор приложений является достаточным и избыточным для проведения тестирования сети на устойчивость к arp-poisoning.
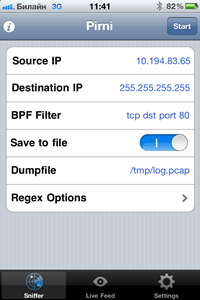
Третьим и последним средством, про которое хотелось бы рассказать, является программа pirni. Это разработанный специально под iOS перехватчик трафика, выполняющий классические функции перехвата и анализа пакетов: атаку на ARP таблицу одного или многих хостов, сбор перехваченного трафика и анализ его посредством фильтров. Он существует как в виде OpenSource-версии, так и в виде платной графической утилиты Pirni Pro. Она крайне проста в использовании и сохраняет конечный результат в формате pcap, пригодном для последующего анализа. Графическая же версия сводит проведение атаки к нажатию одной кнопки. В такой версии имеется встроенный фильтр трафика с использованием RegEx, позволяющий наблюдать за результатом «на лету», и минимальный набор настроек сканирования. При применении правильно написанных регулярных выражений результаты тестирования будут мгновенно появляться на экране вашего устройства.

Подводя итог, хочется сказать, что сейчас для iOS доступно достаточно много программных средств, позволяющих проводить простейшие атаки на сети Wi-Fi. Возможно, это будет нецелевое использование устройства, но такое применение имеет право на жизнь.

февраля 04, 2012

Смартфоны HTC заподозрили в выдаче паролей от Wi-Fi


Некоторые модели смартфонов HTC из-за уязвимости в программном обеспечении могут выдавать злоумышленникам логины и пароли от сетей Wi-Fi, сообщает Computerworld.
Кадр из рекламного ролика HTC Desire S
Уязвимость обнаружили программисты Крис Хессинг (Chris Hessing) и Брет Джордан (Bret Jordan). По их сведениям, воровать данные могут приложения, у которых есть право доступа к информации о сети Wi-Fi. Если при этом программа также имеет разрешение на отсылку данных по интернету, то логины и пароли могут быть переданы на удаленный сервер, установили они.
Уязвимость встречается не во всех моделях смартфонов. Хессинг и Джордан указывают, что "терять" данные могут аппараты HTC Desire HD, Desire S, Droid Incredible, Sensation, EVO 3D и другие. С полным списком моделей можно ознакомиться здесь.

HTC признала наличие уязвимости в своих аппаратах и выпустила "заплатку", которая ее ликвидирует. Большинство смартфонов получат ее автоматически, но владельцам некоторых устройств придется загрузить патч с сайта компании.
Хессинг и Джордан обнаружили уязвимость в начале сентября, но предпочли не предавать информацию огласке. Вместо этого они связались с HTC и компанией Google, разработчиком ОС Android, и предупредили их об опасности. Сведений о вредоносных приложениях, в которых бы использовался этот "баг", за это время не поступало